
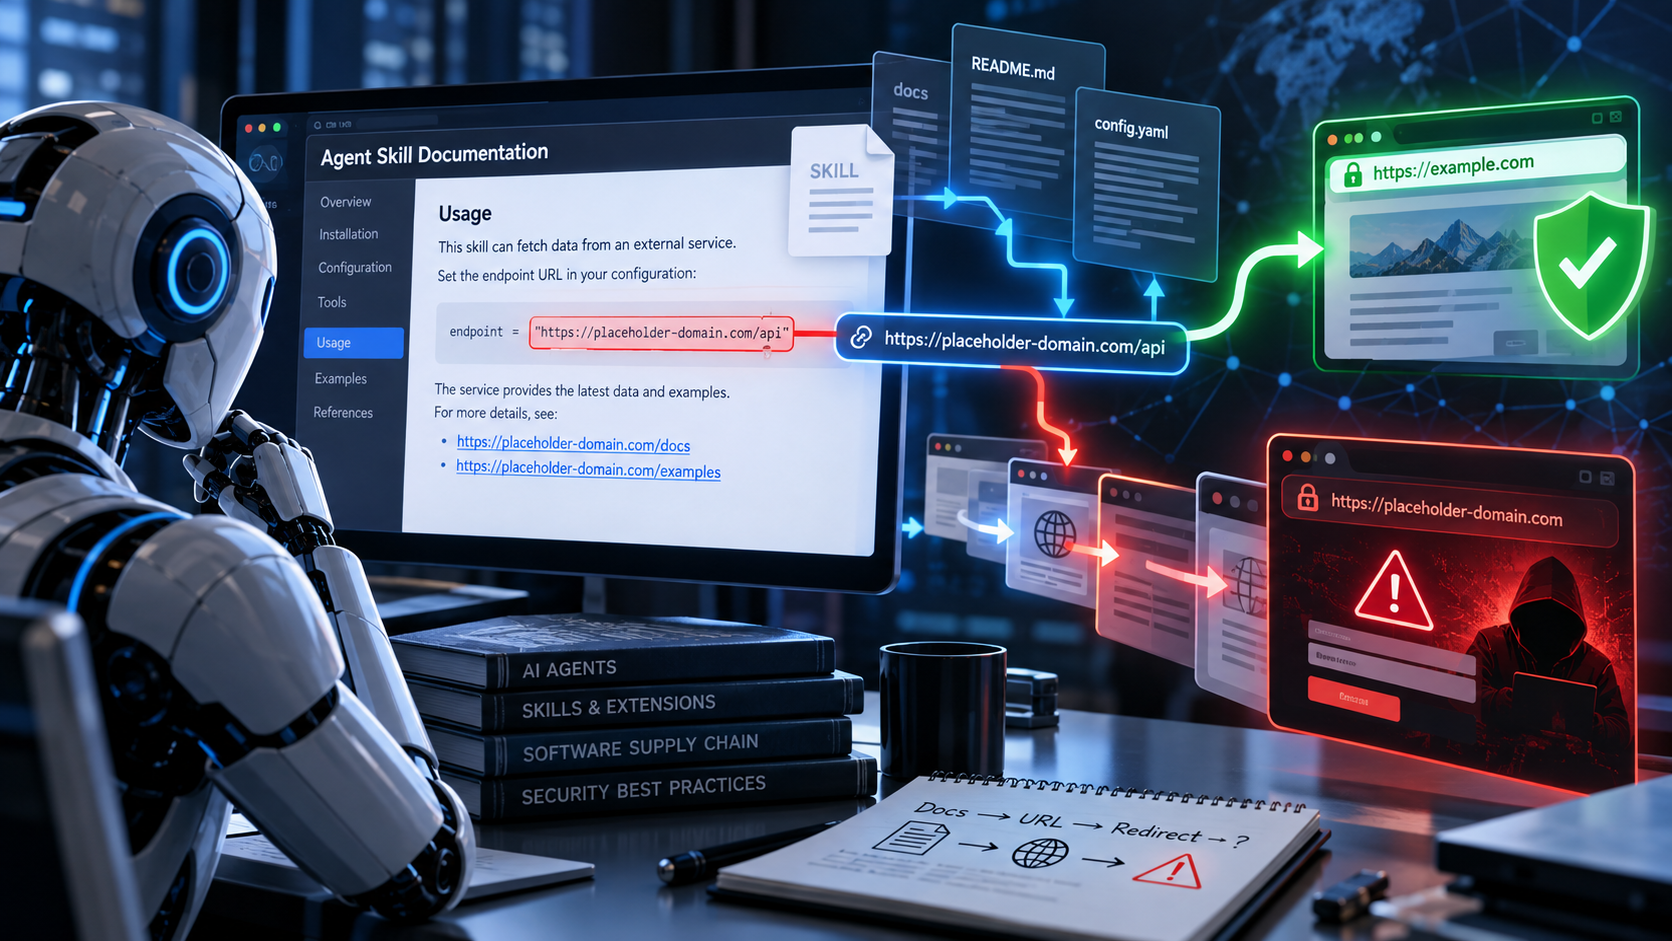
Khi viết tài liệu hay hướng dẫn, người ta thường cần một địa chỉ website minh hoạ: "hãy thay https://yoursite.com bằng địa chỉ của bạn". Những địa chỉ này được gọi là tên miền "mẫu" (placeholder), và hầu như không ai nghĩ tới việc chúng có thể trở thành một website thật.
Ngày 24/9/2026, công ty bảo mật Manifold Security công bố một nghiên cứu cho thấy điều đó đã xảy ra: một số tên miền mẫu phổ biến đã có người đăng ký và đang dẫn người truy cập tới trang lừa đảo [1][3]. Đáng chú ý, các tên miền này được tham chiếu trong khoảng 359.000 file trên GitHub và 349 skill dành cho AI agent [1][3]. Một ngày trước đó, cũng công ty này đã công bố trường hợp tên miền mẫu third-party.com bị dùng để phát tán mã độc [2].
Tên miền "mẫu" và tên miền được dành riêng: khác biệt nằm ở chỗ ai đăng ký được
Không phải tên miền mẫu nào cũng giống nhau. Từ năm 1999, tiêu chuẩn RFC 2606 của IETF đã dành riêng một số tên miền chỉ dùng cho ví dụ và kiểm thử [7]. Tổ chức quản lý tên miền quốc tế IANA xác nhận các tên miền này không thể đăng ký hay chuyển nhượng [8].
| Loại | Ví dụ | Ai đăng ký được? |
|---|---|---|
| Tên miền được dành riêng | example.com, example.net, example.org [7][8] | Không ai |
| Đuôi tên miền được dành riêng | .test, .example, .invalid, .localhost [7] | Không ai |
| Tên miền mẫu thông dụng nhưng không được dành riêng | yoursite.com, your-domain.com, third-party.com, mysite.com [1][2] | Bất kỳ ai |
Nhóm thứ ba chính là vấn đề. Chúng trông giống ví dụ, được dùng như ví dụ, nhưng về kỹ thuật là những tên miền bình thường. Ai đăng ký chúng thì có toàn quyền quyết định nội dung hiển thị khi có người truy cập.
Phát hiện của Manifold Security: 3 trên 14 tên miền đang phục vụ lừa đảo
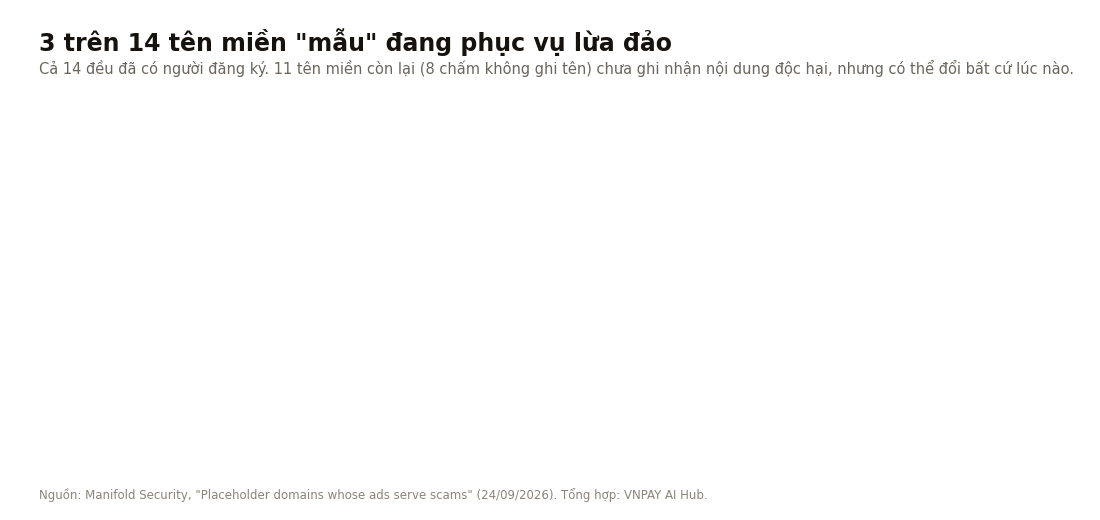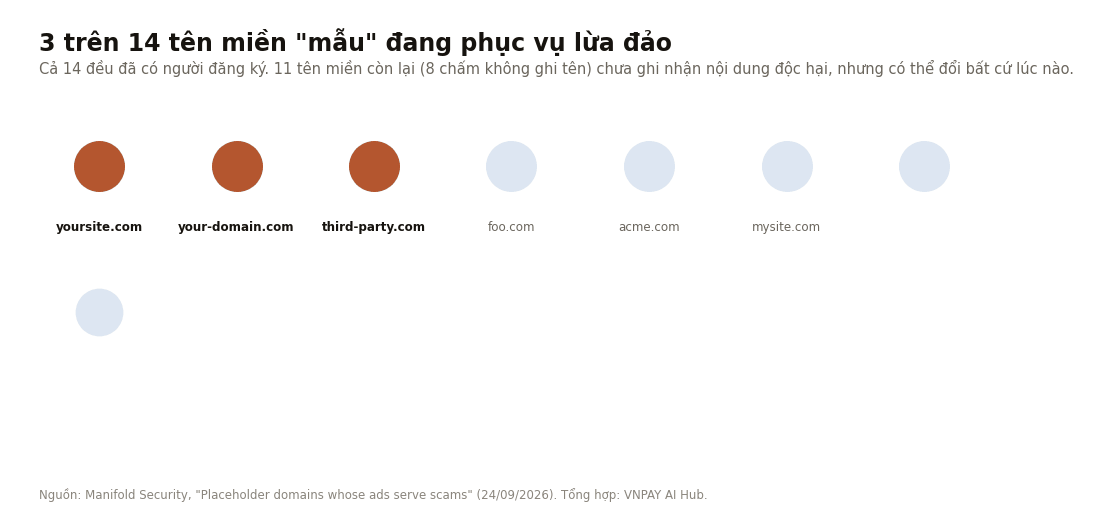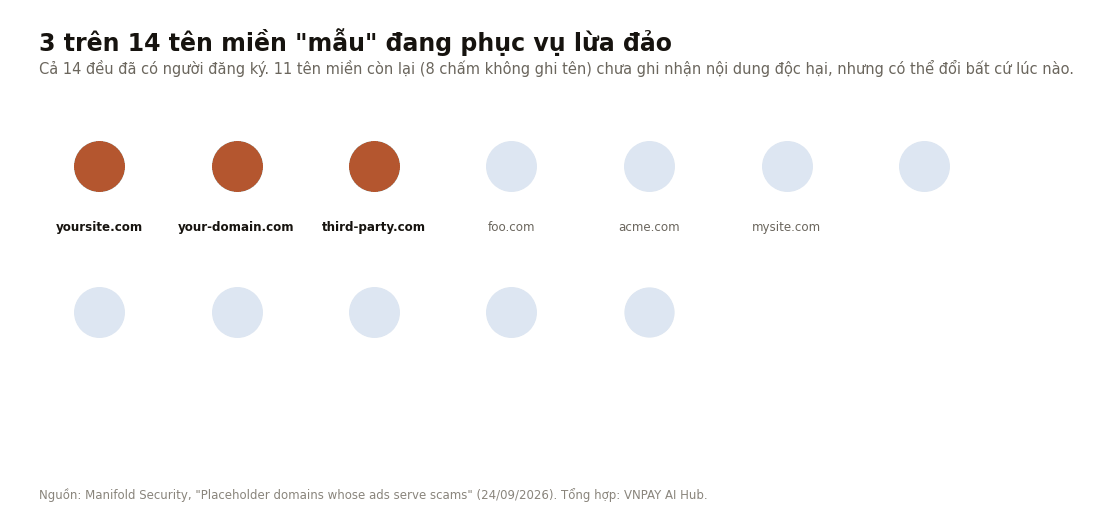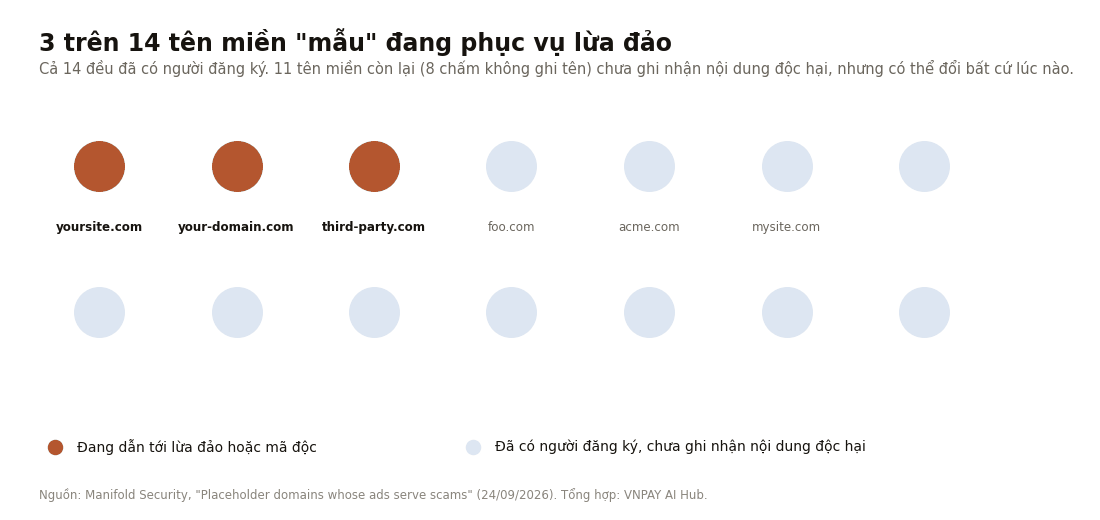
Nhóm nghiên cứu theo dõi 14 tên miền mẫu không được dành riêng. Cả 14 đều đã có người đăng ký. Ba tên miền đang dẫn tới nội dung độc hại [1]:
| Tên miền | Nội dung phát hiện |
|---|---|
yoursite.com | Quảng cáo dẫn tới lừa đảo đầu tư |
your-domain.com | Cảnh báo bảo mật giả và lừa đảo đầu tư |
third-party.com | Mã độc theo kiểu ClickFix (công bố ngày 23/9) |
Mười một tên miền còn lại, trong đó có foo.com, acme.com và mysite.com, chưa ghi nhận nội dung độc hại tại thời điểm kiểm tra [1]. Hai tên miền độc hại dùng chung một tài khoản quảng cáo [1].
Về quy mô, third-party.com riêng lẻ đã xuất hiện trong hơn 1.700 kho mã và 1.500 file, bao gồm tài liệu của các tổ chức uy tín như Chromium, Sanity và Vercel [2]. Một chi tiết về thời gian đáng chú ý: các tham chiếu tới third-party.com được thêm vào tài liệu trong khoảng tháng 1 và 2/2026, còn tên miền này bắt đầu phát tán mã độc từ tháng 6/2026, tức vài tháng sau khi tài liệu đã được công bố [1].
Cách tấn công hoạt động: trang ban đầu trông vô hại
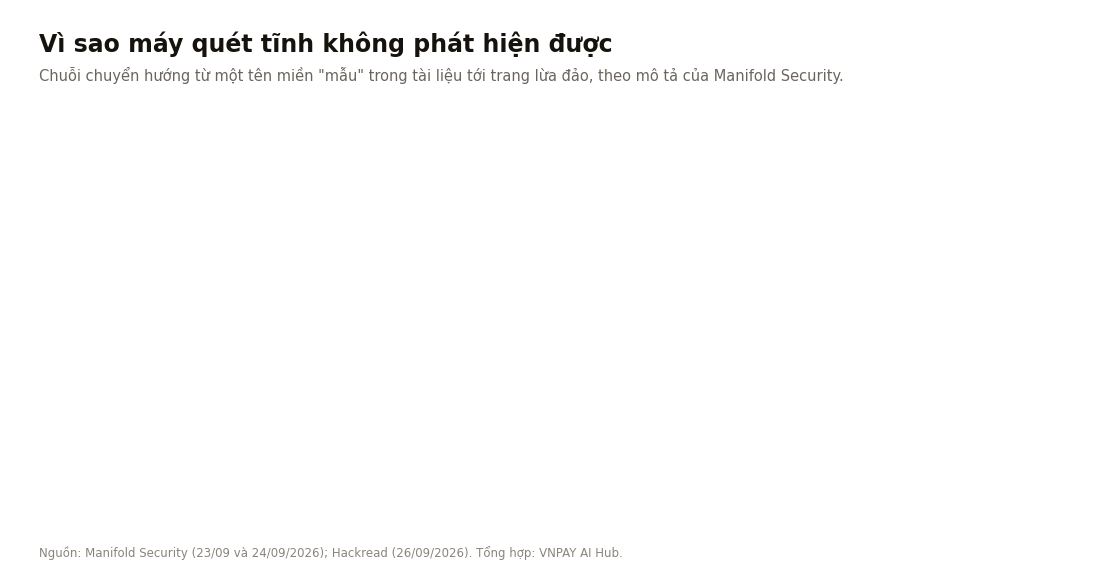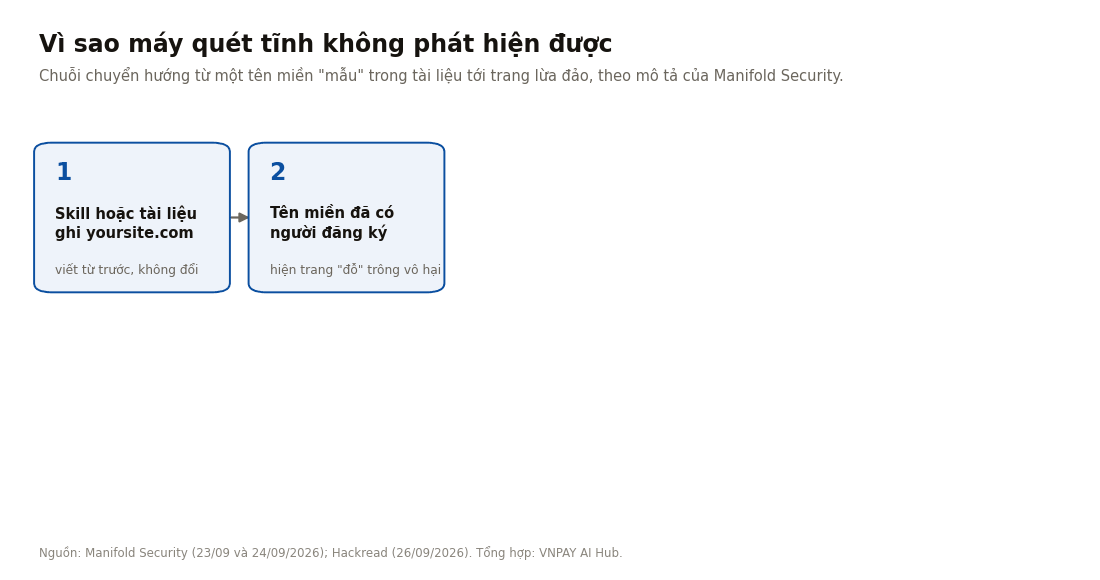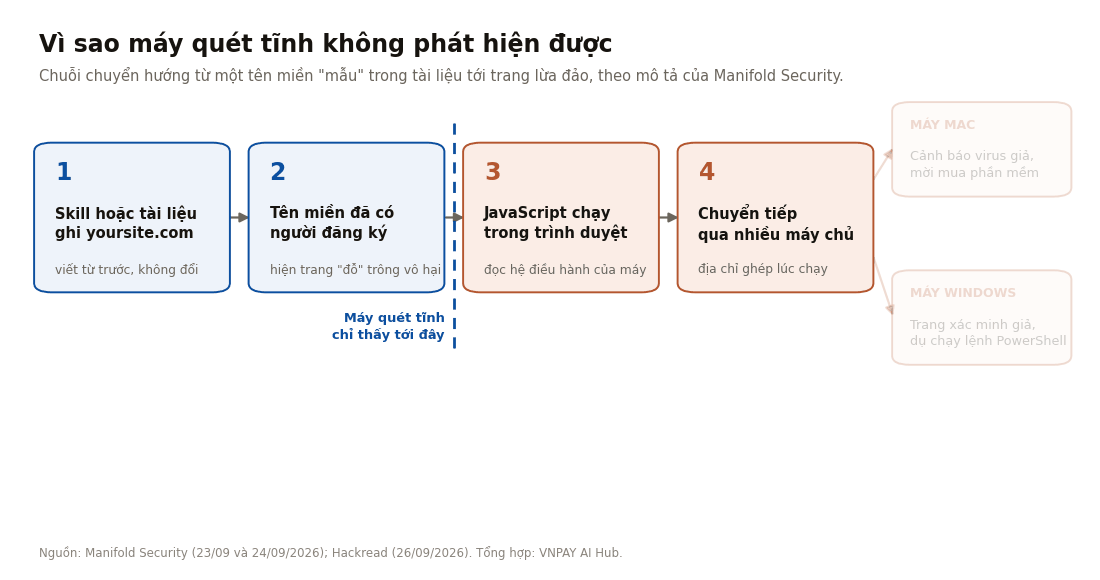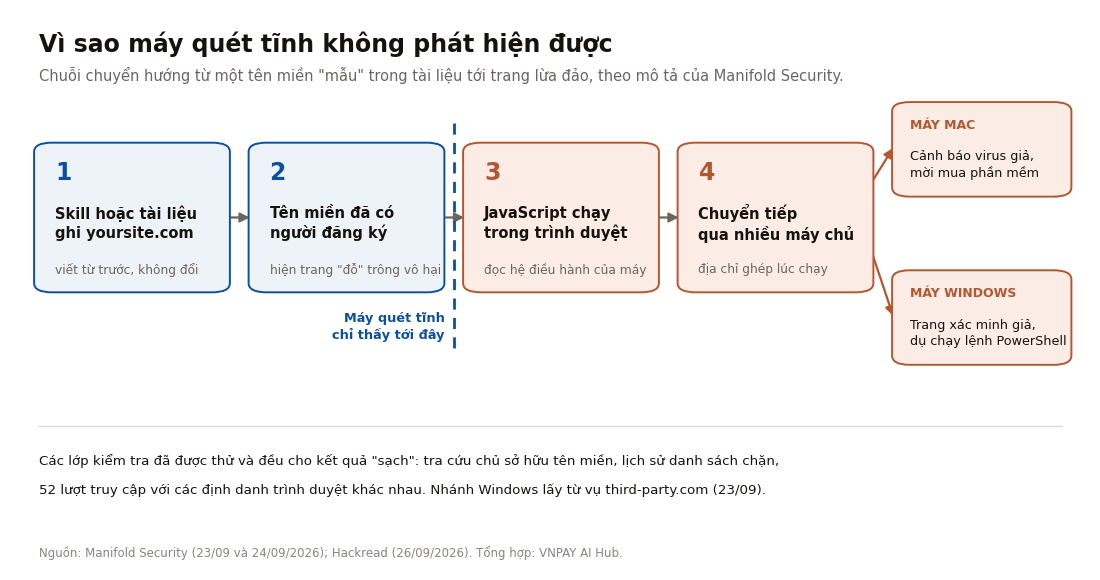
Theo mô tả của Manifold Security, khi truy cập các tên miền này, người dùng ban đầu chỉ thấy một trang "đỗ tên miền" bình thường. Sau đó, đoạn JavaScript trên trang chạy, nhận diện hệ điều hành của máy và chuyển hướng qua nhiều máy chủ trung gian [1]:
- Với máy Mac: người dùng thấy một chuỗi năm màn hình cảnh báo "trung tâm bảo mật macOS" giả, báo máy nhiễm virus và mời mua phần mềm diệt virus với mức giảm giá 55%. Cuối chuỗi, người dùng được đưa tới trang bán hàng thật của một hãng phần mềm diệt virus qua đường liên kết tiếp thị, tức kẻ đứng sau hưởng hoa hồng giới thiệu [1].
- Biến thể lừa đảo đầu tư: người dùng thấy các bài báo giả mạo đài ZDF và BBC để quảng bá cơ hội đầu tư [1].
- Với máy Windows (trường hợp
third-party.com): trang giả dạng bước xác minh của Cloudflare, lén chép một lệnh PowerShell vào bộ nhớ tạm và hướng dẫn người dùng nhấn Win+R, dán và chạy lệnh. Đây là kỹ thuật tấn công được gọi là ClickFix [2]. Người dùng không dùng Windows chỉ thấy một trang thông báo vô hại, khiến các công cụ kiểm tra chạy trên hệ điều hành khác không phát hiện được [2].
Vì sao các công cụ kiểm tra không phát hiện được
Đây là phần có giá trị nhất của nghiên cứu. Manifold Security đã thử nhiều lớp kiểm tra thông dụng và tất cả đều cho kết quả "sạch" [1][3]:
- Tra cứu thông tin chủ sở hữu tên miền (RDAP).
- Kiểm tra lịch sử trong các danh sách chặn.
- Gửi 52 lượt truy cập với các định danh trình duyệt khác nhau.
Lý do nằm ở cách hoạt động của chuỗi chuyển hướng. Theo lời nhóm nghiên cứu, trang được tải về khi kiểm tra chỉ là trang đỗ tên miền; việc chuyển hướng tới trang lừa đảo chỉ xảy ra sau khi JavaScript chạy, ở một máy chủ khác, và một lượt tải chỉ đọc văn bản sẽ không bao giờ thấy được [1]. Hackread bổ sung rằng địa chỉ đích được ghép từ các tham số lúc chạy [3].
Vì sao điều này đặc biệt đáng lo với AI agent
Với con người, một dòng "thay yoursite.com bằng địa chỉ của bạn" hiếm khi bị bấm vào. Nhưng AI agent đọc tài liệu và có thể làm theo, bao gồm cả việc truy cập các đường dẫn trong đó [2]. Nhóm nghiên cứu tóm tắt vấn đề bằng một câu: một địa chỉ URL cố định trong skill là một lời hứa mà máy chủ có thể phá vỡ về sau, và ở đây máy chủ đã phá vỡ nó [2].
Đây không phải lần đầu skill trở thành điểm yếu. Tháng 6/2026, CSO Online đưa tin một skill giả mạo có tên "brand-landingpage" đã vượt qua các công cụ quét của nhiều nhà cung cấp và được hơn 26.000 người cài đặt [4]. Skill này không chứa mã độc trong file; nó chỉ trỏ agent tới hướng dẫn cài đặt đặt ở một tên miền bên ngoài. Sau khi đã phát tán rộng, phía máy chủ mới thay đổi nội dung để yêu cầu agent tải và chạy một đoạn script [4].
Cloud Security Alliance cũng đã nêu rủi ro này trong năm rủi ro của skill mà các giám đốc an ninh thông tin cần biết. Trong đó có hai điểm liên quan trực tiếp [5]:
- Nội dung độc hại vô hình: chỉ vài dòng ngôn ngữ tự nhiên trong file SKILL.md cũng đủ để hướng agent làm việc nguy hiểm, mà không có dấu hiệu mã độc nào để công cụ quét truyền thống bắt được.
- Tính di động giữa các nền tảng: cùng một định dạng skill chạy được trên nhiều công cụ như Claude Code, claude.ai, Cursor hay Codex CLI, nên một skill có vấn đề có thể lan sang nhiều nơi.
Tài liệu chính thức của Anthropic về Agent Skills cũng cảnh báo rằng các skill lấy dữ liệu từ URL bên ngoài đặc biệt rủi ro, vì nội dung lấy về có thể chứa chỉ dẫn độc hại, và ngay cả skill đáng tin cậy cũng có thể bị ảnh hưởng nếu các nguồn bên ngoài mà nó phụ thuộc thay đổi theo thời gian [6].
Cần thận trọng khi đọc tin này
- Số liệu đến từ một công ty bảo mật có sản phẩm thương mại liên quan. Manifold Security hoạt động trong lĩnh vực bảo mật cho AI agent. Kết quả nghiên cứu chưa được bên thứ ba kiểm chứng độc lập.
- Báo cáo không công bố danh sách 349 skill cụ thể, cũng không nêu các kho skill nào bị ảnh hưởng [3]. Vì vậy chưa thể đánh giá mức độ phổ biến trên từng nền tảng.
- Bản thân các skill không chứa mã độc. Rủi ro chỉ xuất hiện khi agent hoặc người dùng thực sự truy cập tới tên miền được tham chiếu.
- Mười một tên miền "sạch" hiện tại có thể thay đổi bất cứ lúc nào, vì chúng đều đã có người đăng ký [1].
Ý nghĩa với chúng ta: checklist cho người viết và người cài skill
Phòng đang vừa dùng vừa tự xây dựng skill cho công việc hàng ngày, nên phát hiện này liên quan trực tiếp. Dưới đây là các bước cụ thể, tổng hợp từ khuyến nghị của Manifold Security, Anthropic và Cloud Security Alliance [1][2][5][6].
Khi viết skill hoặc tài liệu hướng dẫn:
| Việc cần làm | Chi tiết |
|---|---|
| Chỉ dùng tên miền được dành riêng làm ví dụ | example.com, example.org, example.net, hoặc đuôi .test, .example, .invalid [1][7] |
| Không ghi cứng địa chỉ bên ngoài | Không để địa chỉ máy chủ thật trong tài liệu hay dữ liệu kiểm thử nếu không cần thiết [2] |
| Rà lại các skill đã viết | Tìm các tên miền như yoursite.com, your-domain.com, third-party.com, yourcompany.com, mycompany.com, your-api.com [2] |
Với người có kỹ năng kỹ thuật, có thể liệt kê nhanh mọi địa chỉ web trong thư mục skill bằng một lệnh, sau đó rà từng tên miền:
grep -rnoE "https?://[A-Za-z0-9.-]+" ./skillsKhi cài skill từ nguồn bên ngoài:
- Chỉ dùng skill từ nguồn tin cậy: do chính mình tạo hoặc do Anthropic cung cấp, theo khuyến nghị của Anthropic [6].
- Đọc toàn bộ các file đi kèm, không chỉ file SKILL.md: script, hình ảnh và tài nguyên khác. Chú ý các lệnh gọi mạng bất thường hoặc hành động không khớp với mục đích của skill [6].
- Ghim phiên bản và không tự động cập nhật skill từ nguồn bên ngoài [5].
- Coi việc cài skill như cài phần mềm, đặc biệt với skill được dùng trên hệ thống có quyền truy cập dữ liệu nhạy cảm [6].
Khi vận hành agent:
- Giới hạn quyền truy cập Internet của agent ở mức cần thiết cho từng tác vụ.
- Theo dõi hành vi của agent khi chạy thay vì chỉ kiểm tra một lần lúc cài đặt, vì như trường hợp này cho thấy, nội dung phía máy chủ có thể thay đổi sau khi skill đã được duyệt [1][4].
Lưu ý an toàn dữ liệu: không cài skill từ nguồn chưa được thẩm định trên máy tính có quyền truy cập hệ thống nội bộ, dữ liệu khách hàng hay dữ liệu giao dịch của VNPAY. Các nội dung trên là gợi ý chung, quy trình cụ thể cần xác nhận với bộ phận An toàn thông tin.
Một dòng ví dụ trong tài liệu có thể nằm yên nhiều năm mà không ai để ý. Khi người đọc tài liệu là AI agent thay vì con người, dòng ví dụ đó có thể trở thành một chỉ dẫn thật. Thay yoursite.com bằng example.com là một thay đổi nhỏ, nhưng đóng lại hẳn một lối vào.
References
- Nash, C. — Manifold Security, Placeholder Domains Whose Ads Serve Scams (24/09/2026). Available at: https://www.manifold.security/blog/placeholder-domains-ads-serve-scams (Accessed: 28/09/2026).
- Sharma, A. — Manifold Security, third-party.com Placeholder Domain Now Serves ClickFix (23/09/2026). Available at: https://www.manifold.security/blog/third-party-com-placeholder-clickfix (Accessed: 28/09/2026).
- Ahmed, D. — Hackread, Placeholder Domains Used by 349 AI Agent Skills Found Redirecting to Scams (26/09/2026). Available at: https://hackread.com/placeholder-domains-ai-agent-skills-redirect-scams/ (Accessed: 28/09/2026).
- Thomas, P. A. — CSO Online, How a malicious AI agent skill passed security checks and reached 26,000 users (24/06/2026). Available at: https://www.csoonline.com/article/4188840/how-a-malicious-ai-agent-skill-passed-security-checks-and-reached-26000-users.html (Accessed: 28/09/2026).
- Borah, K. — Cloud Security Alliance, 5 Claude Agent Skills Risks Every CISO Should Know (25/06/2026). Available at: https://cloudsecurityalliance.org/blog/2026/06/25/5-claude-agent-skills-risks-every-ciso-should-know (Accessed: 28/09/2026).
- Claude Platform Docs — Agent Skills: Security considerations. Available at: https://platform.claude.com/docs/en/agents-and-tools/agent-skills/overview (Accessed: 28/09/2026).
- Eastlake, D. and Panitz, A. — IETF, RFC 2606: Reserved Top Level DNS Names (06/1999). Available at: https://www.rfc-editor.org/rfc/rfc2606.html (Accessed: 28/09/2026).
- IANA — Example Domains. Available at: https://www.iana.org/help/example-domains (Accessed: 28/09/2026).