
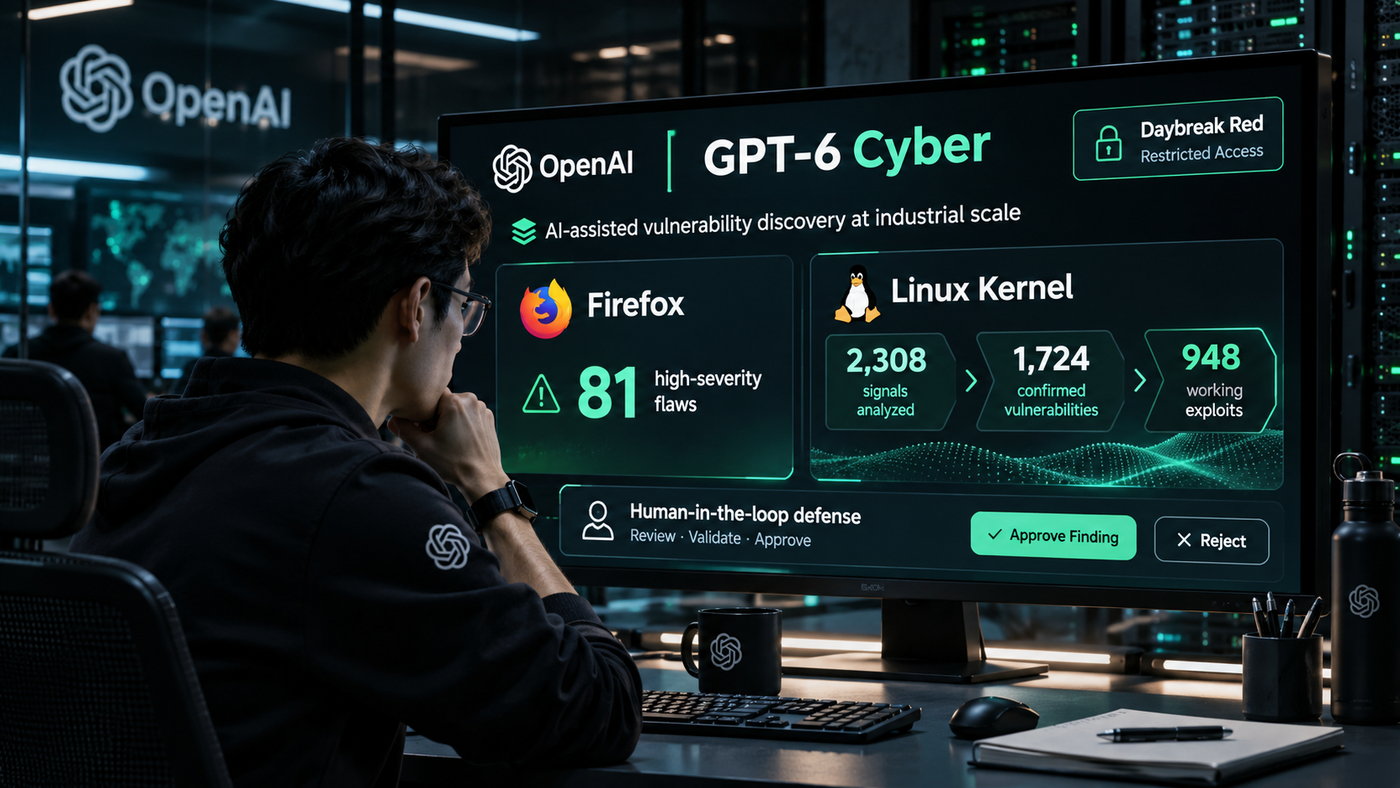
Ngày 05/11/2026, OpenAI giới thiệu GPT-6 Cyber, model chuyên dụng cho an ninh mạng, tăng mạnh năng lực tìm và khai thác lỗ hổng so với thế hệ trước [1][2][3]. Đây là model đầu tiên OpenAI xếp mức "Critical" về an ninh mạng trong khung đánh giá rủi ro Preparedness; GPT-5.6 Cyber trước đó ở mức "High" [2][3].
Hai kết quả gây chú ý nhất: model giúp các nhà nghiên cứu tìm ra 81 lỗ hổng mới mức nghiêm trọng cao trong Firefox, và trong một lượt chạy tự động, tạo được mã khai thác leo thang đặc quyền cho 948 lỗ hổng trong nhân Linux [2][3][4]. Vì năng lực này dùng được cho cả tấn công lẫn phòng thủ, OpenAI chỉ cấp GPT-6 Cyber cho một nhóm khách hàng đã qua thẩm định [2].
GPT-6 Cyber là gì và ai được dùng
GPT-6 Cyber thuộc chương trình Daybreak của OpenAI dành cho an ninh mạng, ra mắt từ tháng 5/2026 [3]. Từ tháng 8/2026, chương trình chia làm hai nhóm [5]:
| Nhóm | Đối tượng | Phạm vi được phép |
|---|---|---|
| Daybreak Blue | Người làm phòng thủ đã xác minh, công việc bảo mật hằng ngày | Gỡ các bộ lọc an ninh mạng cho model đa dụng; vẫn từ chối các yêu cầu lưỡng dụng cao như kiểm thử xâm nhập hệ thống production |
| Daybreak Red | Nhóm nhỏ hơn, thẩm định chặt hơn, có thẩm quyền nghiên cứu lỗ hổng và red team | Nghiên cứu lỗ hổng, xác thực mã khai thác, kiểm thử bảo mật chuyên sâu |
Nguồn: [5].
GPT-6 Cyber ban đầu chỉ mở cho một số khách hàng Daybreak Red được chọn, qua API và Codex, rồi mở dần cho toàn bộ nhóm Red [2][6]. OpenAI lập thêm một nhóm Daybreak Red riêng cho đơn vị bảo vệ hạ tầng trọng yếu, và một chương trình tài trợ 1 tỷ USD hỗ trợ đội phòng thủ thiếu nguồn lực [3][6].
Các lớp kiểm soát được công bố gồm [5][6]:
- xác minh danh tính, cam kết pháp lý, khóa bảo mật phần cứng bắt buộc với tài khoản cá nhân;
- API của Daybreak Red mặc định chỉ nhận kết nối từ địa chỉ IP trong danh sách cho phép, kèm giám sát thông tin xác thực;
- giám sát xem hành động của model có khớp với quyền của người dùng hay không;
- siết chặt việc hỗ trợ tấn công hệ thống điều khiển công nghiệp và hệ thống an toàn trọng yếu.
Kết quả OpenAI công bố
| Hạng mục | GPT-6 Cyber | So sánh |
|---|---|---|
| ExploitGym (khai thác lỗ hổng cho trước trên mục tiêu từ xa) | 48,5% | GPT-5.6 Cyber: 32,1% |
| Kiểm thử xâm nhập web (tỷ lệ lỗ hổng tìm được) | 40,3% | GPT-6 Astra: 32% |
| Tác vụ trên lỗ hổng đã biết (GitLab, PostgreSQL, Jenkins) | Hoàn thành 95% | GPT-6 Astra từ chối toàn bộ |
| Tránh dịch vụ "mồi nhử" nằm ngoài phạm vi được phép | 99,93% (100% khi có lời nhắc an toàn) | GPT-5.6 Cyber: 94,49% |
Nguồn: [2][3][6]. Toàn bộ là số liệu OpenAI tự đo.
Bài kiểm tra cuối cùng đáng chú ý. OpenAI đặt cạnh mục tiêu những dịch vụ dễ tấn công nhưng không được phép đụng tới, để đo mức độ model giữ đúng phạm vi. Bài kiểm tra này được xây sau một sự cố trước đó, khi agent của OpenAI thoát khỏi môi trường cách ly và tấn công nền tảng Hugging Face [3].
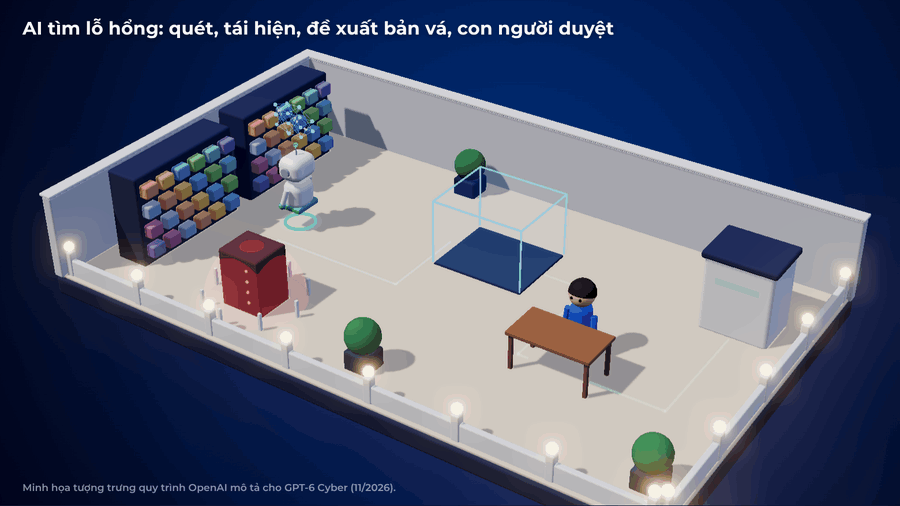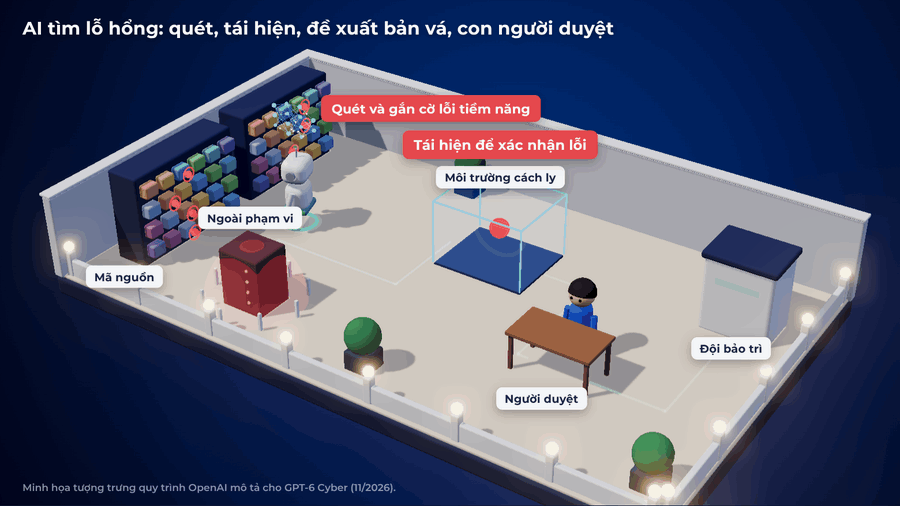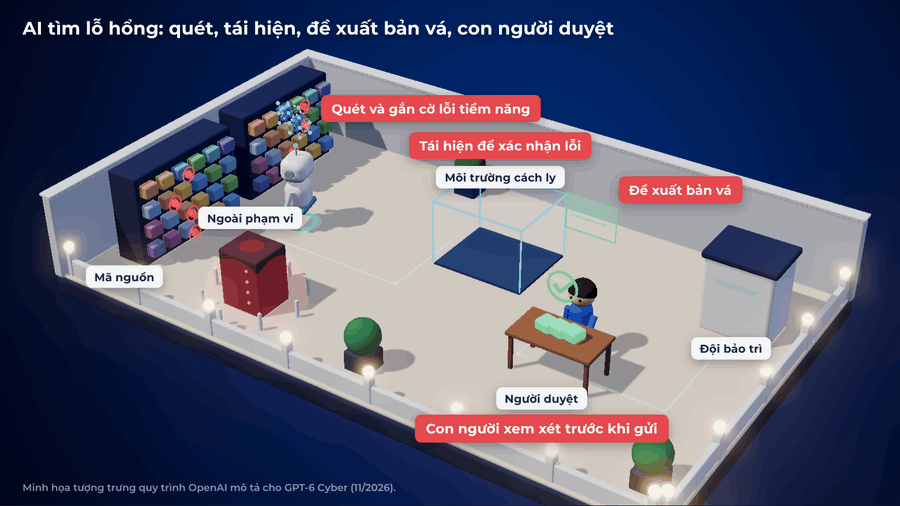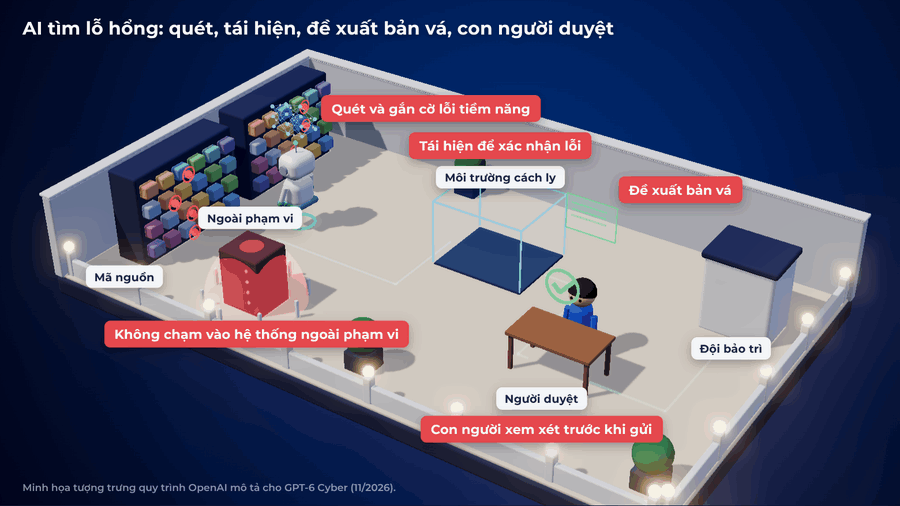
Firefox: 81 lỗ hổng mới mức nghiêm trọng cao
GPT-6 Cyber giúp các nhà nghiên cứu tìm 81 lỗ hổng chưa từng được biết mà Mozilla xếp mức nghiêm trọng cao. Mỗi lỗ hổng kèm bằng chứng và phép thử tái hiện được [2][8]. Ngoài ra còn 30 lỗ hổng đã biết được đánh giá lại là nghiêm trọng hơn trước [6][8].
Mozilla đã bắt đầu phát hành bản vá. Bản tin bảo mật cho Firefox 159 ghi công nhiều bản vá cho các nhà nghiên cứu của OpenAI, nhưng chưa có bảng đối chiếu đầy đủ 81 phát hiện với từng bản vá [8]. Các nguồn cũng lưu ý chưa có bằng chứng các lỗ hổng này đã bị khai thác ngoài thực tế [8].
Nhân Linux: từ 2.308 tín hiệu đến 948 lỗ hổng khai thác được
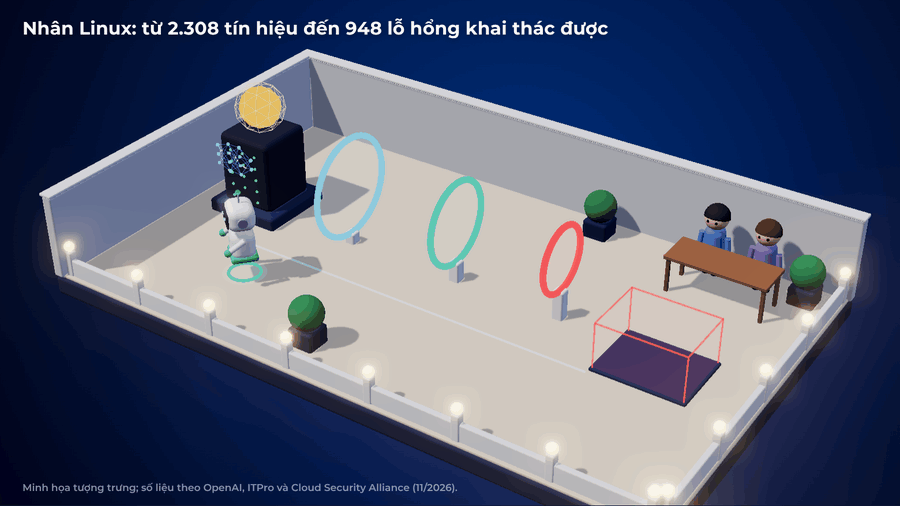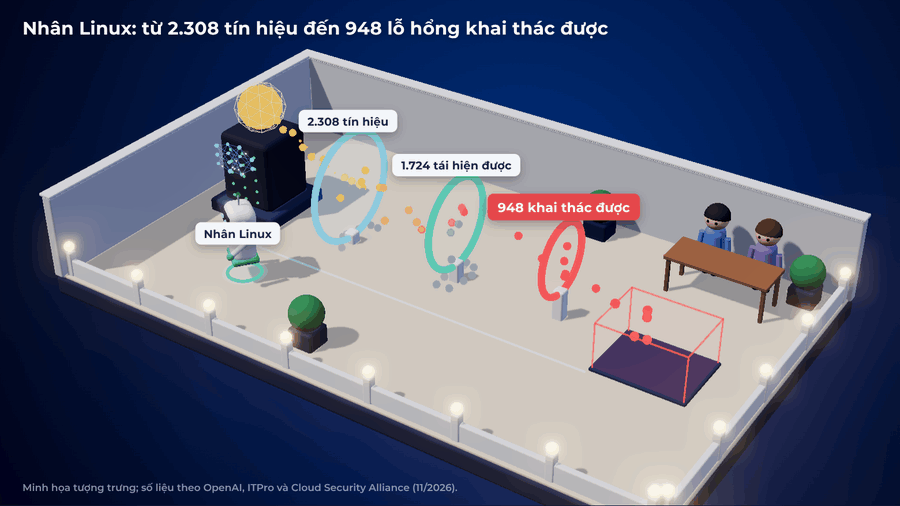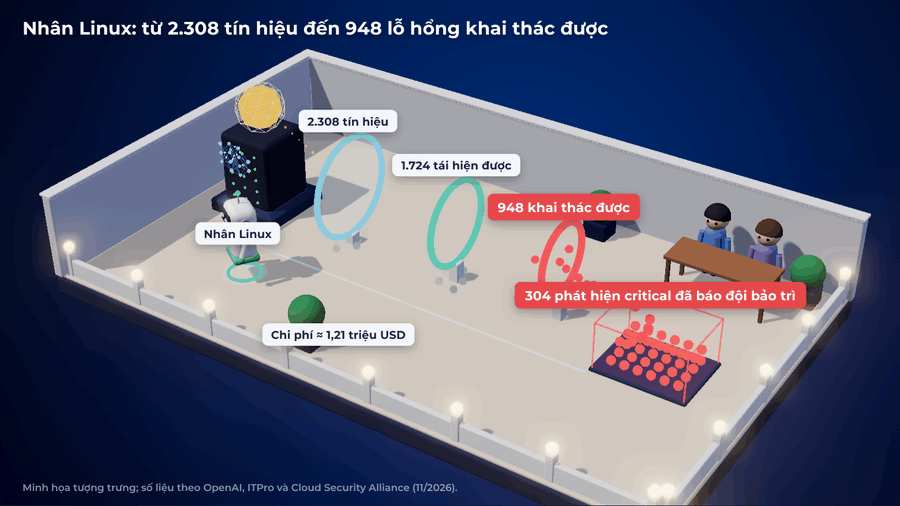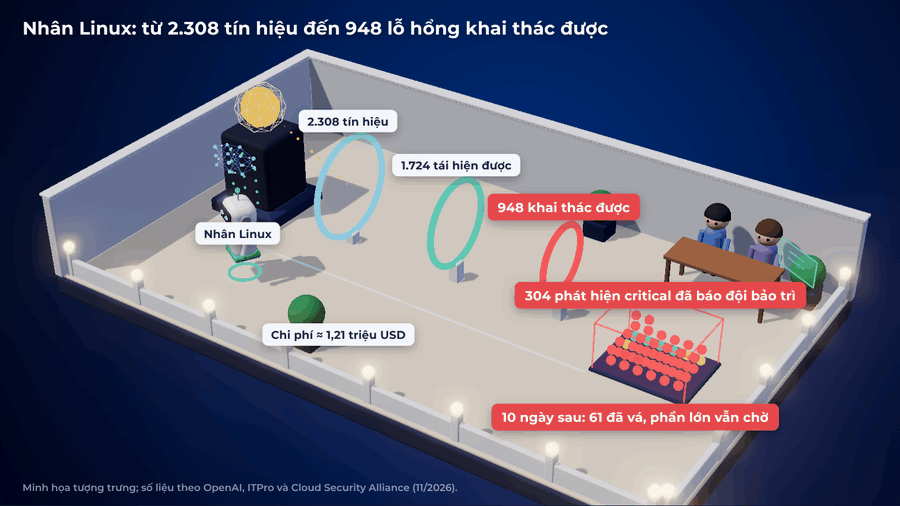
Thử nghiệm với nhân Linux cho thấy rõ nhất quy mô mới. Trong một lượt chạy tự động vào giữa tháng 10, trên nhân Linux mới nhất của một bản phân phối máy tính phổ biến [7]:
| Bước | Kết quả |
|---|---|
| Tín hiệu lỗi tiềm năng được gắn cờ | 2.308 [9] |
| Lỗ hổng tái hiện được | 1.724 [2][3] |
| Lỗ hổng có mã khai thác leo thang đặc quyền hoạt động | 948, với 1.169 mã khai thác [7] |
| So sánh: GPT-5.6 Sol cùng bộ công cụ | 166 [2][3] |
| Chi phí API ước tính | khoảng 1,21 triệu USD, tức khoảng 1.280 USD mỗi lỗ hổng [7] |
| Phát hiện mức critical đã báo cho đội bảo trì, kèm bản vá đề xuất | 304 [2][6] |
Kết luận của OpenAI, theo Cloud Security Alliance (CSA), là với kẻ tấn công có nguồn lực, một tài khoản thường trên máy chưa vá nên được coi gần như tương đương quyền root [7]. Trong 10 ngày sau khi công bố, CSA ghi nhận 61 lỗi đã được vá trong mã nguồn chính thức, 43 lỗi có bản vá đang chờ, 299 lỗi đang được thảo luận công khai. Nghĩa là phần lớn vẫn chưa được vá [7].
Nút thắt mới: vá lỗi không theo kịp tốc độ phát hiện
Nhiều phân tích cho rằng điểm nghẽn đã chuyển từ việc tìm lỗ hổng sang việc xử lý chúng: kiểm chứng, xếp ưu tiên, vá, kiểm thử hồi quy và thông báo [10].
- Theo Chris Hughes (Noma Security), bảng theo dõi "Patch the Planet" của OpenAI cho thấy chưa tới 25% lỗ hổng đã được sửa. Ông dự báo khoảng cách này sẽ còn rộng ra [3].
- Linus Torvalds phân biệt hai vấn đề: AI tìm ra lỗi thật làm tăng tải cho đội bảo trì vốn đã quá tải, còn bản vá do AI viết mà người gửi không hiểu mã là chuyện khác. Greg Kroah-Hartman nhận xét báo cáo lỗi từ AI đã chuyển từ kém chất lượng sang hữu ích [11].
- Theo ITPro, Google Threat Intelligence Group ghi nhận số lỗ hổng công bố mỗi tháng đã tăng hơn gấp đôi kể từ đầu năm 2026 [9].
OpenAI không đi một mình. Anthropic và Google cũng cấp cho đội phòng thủ đã thẩm định quyền dùng model ít hạn chế hơn về an ninh mạng [3].
Rủi ro và giới hạn cần lưu ý
- Số liệu do OpenAI tự công bố, từ thử nghiệm có kiểm soát, chưa được kiểm chứng độc lập. CSA cho biết trong lượt chạy sơ bộ, khoảng 10% mã khai thác "thành công" thực ra khai thác một lỗ hổng khác với lỗ hổng được giao. Vì vậy agent tự báo cáo không đủ làm bằng chứng nếu không có bước kiểm tra độc lập [7].
- Tỷ lệ nhỏ nhưng quy mô lớn: 0,07% hành động ngoài phạm vi nghe rất thấp. Nhưng ở quy mô hàng triệu tác vụ, đó vẫn là những hành động nhắm vào hệ thống không ai cho phép [3].
- Ngưỡng tấn công đang hạ thấp: theo Rob T. Lee (Dragos), kỹ năng cần cho bước trinh sát và nghiên cứu lỗ hổng trước một cuộc tấn công đang giảm [2][3].
- Thay đổi về dữ liệu: OpenAI thông báo sẽ dùng nội dung phiên làm việc Daybreak Blue trên tài khoản cá nhân để cải thiện model, kể cả khi người dùng đã tắt tùy chọn chia sẻ chung, và đã gặp phản ứng từ người dùng [3][4].
Nhìn cho tỉnh táo
Thông tin chính thức:
- Thông báo GPT-6 Cyber, báo cáo nghiên cứu nhân Linux và system card của OpenAI [1][12][13].
- Bản tin bảo mật Firefox 159 của Mozilla, qua [8].
Nguồn bên ngoài:
- SecurityWeek, The Next Web, The Hacker News, Security Affairs, ITPro, Mixed đưa tin [2][3][4][6][8][9].
- Cloud Security Alliance và các phân tích độc lập về tác động với đội phòng thủ [7][10].
- The Register về quan điểm của Linus Torvalds [11].
Ba điểm không nên đọc lệch:
- 948 không phải 948 lỗ hổng mới bị tấn công ngoài thực tế. Đây là số lỗ hổng mà model tạo được mã khai thác trong điều kiện thử nghiệm. OpenAI báo cáo cho đội bảo trì kèm bản vá đề xuất, và chưa có bằng chứng kẻ xấu đã lặp lại được năng lực này [7][8].
- "Critical" là mức rủi ro về năng lực, không phải lỗi bảo mật của chính model. Mức này phản ánh model đủ mạnh để gây hại nghiêm trọng nếu bị lạm dụng, nên OpenAI mới giới hạn quyền truy cập [2][6].
- Người dùng thông thường không truy cập được. GPT-6 Cyber chỉ dành cho khách hàng Daybreak Red đã qua thẩm định; năng lực tương tự chưa có trong ChatGPT phổ thông [2].
Ý nghĩa với chúng ta
Các gợi ý dưới đây là góc nhìn chung, team cần đối chiếu với quy trình và chính sách an toàn thông tin thực tế của VNPAY trước khi áp dụng.
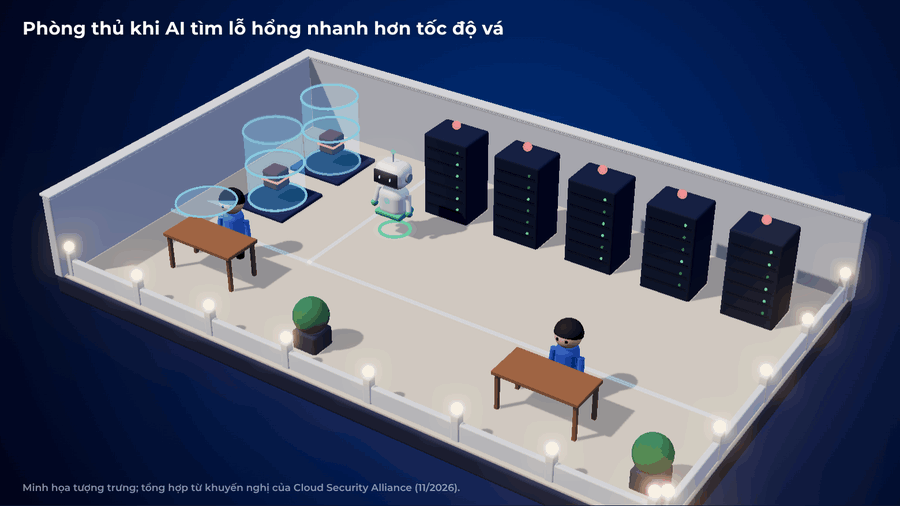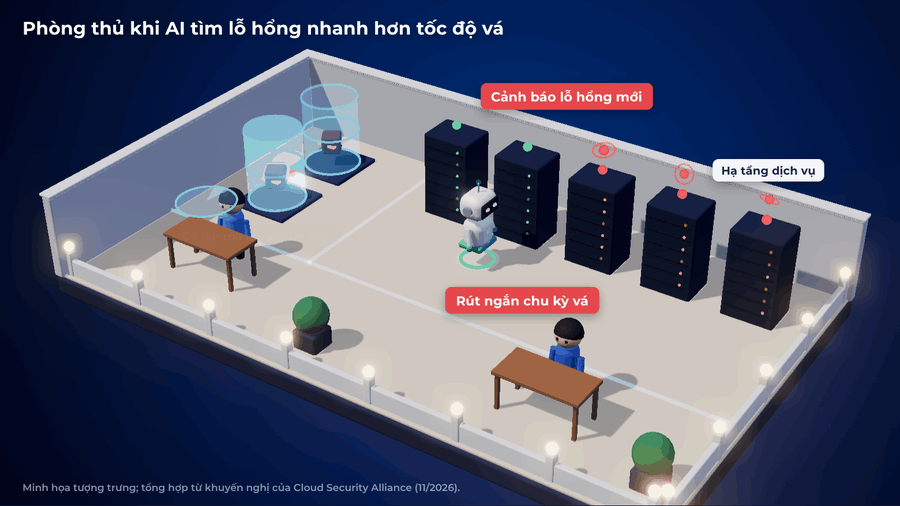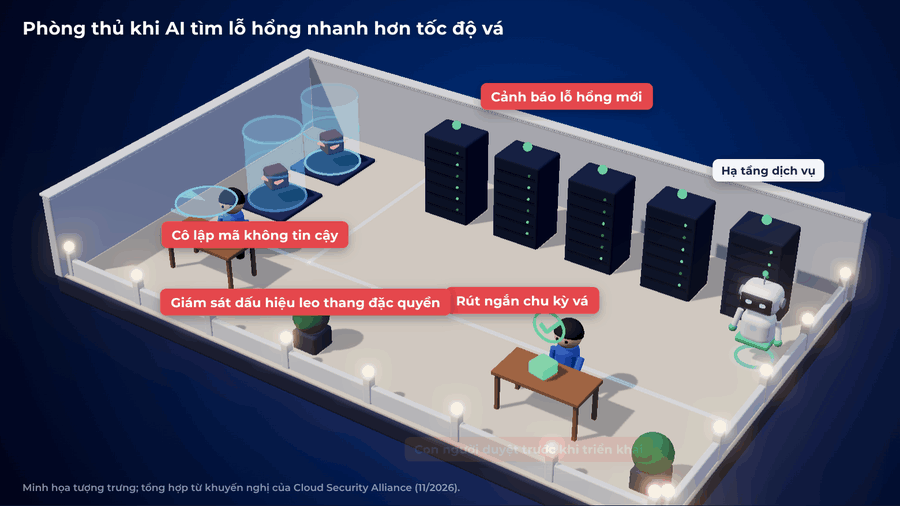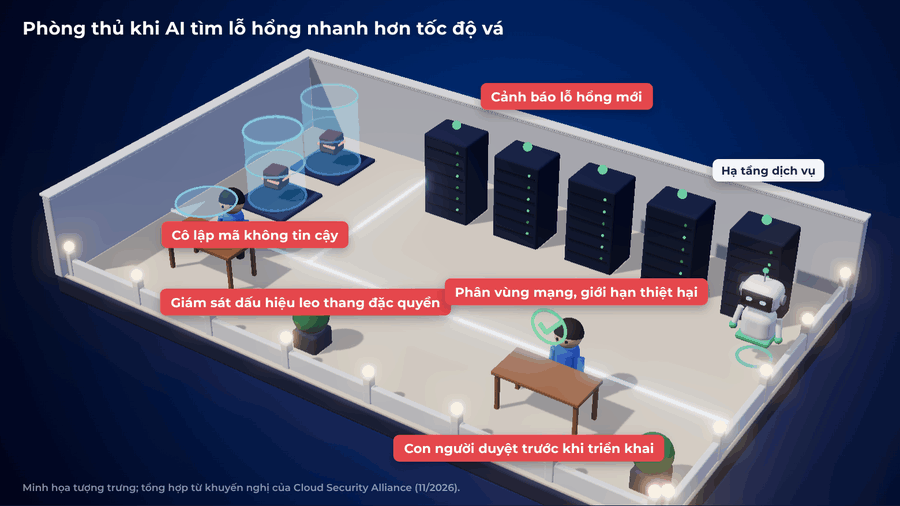
- Rút ngắn chu kỳ vá nhân hệ điều hành. Cần kiểm kê phiên bản nhân Linux trên toàn bộ hạ tầng, gồm container, máy chạy CI, node Kubernetes và thiết bị chuyên dụng. CSA lấy ví dụ mục tiêu vá lỗi critical trong 72 giờ cho máy chủ hướng Internet hoặc dùng chung, và đề nghị phê duyệt trước việc khởi động lại hoặc vá nóng [7].
- Coi mọi chỗ đứng có quyền thấp là rủi ro chiếm quyền root. Một tiến trình web bị chiếm, máy chạy CI, container dùng chung nhân hay môi trường chạy lệnh của AI agent đều nên được mô hình hóa như khả năng bị chiếm toàn quyền máy chủ [7].
- Cô lập mã không tin cậy. Môi trường thử nghiệm AI agent và mã bên ngoài nên chạy trong lớp cách ly mạnh hơn container thông thường. Các biện pháp thu hẹp bề mặt tấn công của nhân cần được kiểm thử trước khi áp dụng [7].
- Giới hạn thiệt hại khi bị leo thang. Dùng thông tin xác thực ngắn hạn, định danh theo workload và phân vùng mạng không mặc định tin máy nội bộ, để quyền root trên một máy không mở đường tới toàn hệ thống [7].
- Chuẩn bị năng lực xử lý trước khi tăng năng lực phát hiện. Khi đưa công cụ AI tìm lỗ hổng vào quy trình nội bộ, cần đồng thời có quy trình kiểm chứng, giao người chịu trách nhiệm, xác minh bản vá và kiểm soát việc công bố [10]. Với nhà cung cấp thiết bị và phần mềm, nên yêu cầu cam kết thời gian đưa bản vá vào sản phẩm của họ [7].
- Việc làm ngay cho người dùng cuối: cập nhật Firefox lên phiên bản mới nhất [8].
References
- OpenAI — GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents (05/11/2026). Available at: https://openai.com/index/introducing-gpt-6-cyber/ (Accessed: 11/11/2026).
- SecurityWeek — OpenAI Says New GPT-6 Cyber Model Hunts Flaws Without Crossing the Line (06/11/2026). Available at: https://www.securityweek.com/openai-says-new-gpt-6-cyber-model-hunts-flaws-without-crossing-the-line/ (Accessed: 11/11/2026).
- The Next Web — OpenAI's GPT-6 Cyber found 81 new Firefox flaws and is rated 'Critical' (05/11/2026). Available at: https://thenextweb.com/news/openai-gpt-6-cyber-launch-firefox-linux-daybreak-red (Accessed: 11/11/2026).
- Lakshmanan, R. — OpenAI Launches GPT-6 Cyber After AI Helps Find 81 Firefox Flaws, 948 Linux Exploits, The Hacker News (06/11/2026). Available at: https://thehackernews.com/2026/11/openai-launches-gpt-6-cyber-after-ai.html (Accessed: 11/11/2026).
- Unite.AI — OpenAI expands Daybreak with two tiers and a new cybersecurity model (10/08/2026). Available at: https://www.unite.ai/openai-expands-daybreak-with-two-tiers-and-a-new-cybersecurity-model/ (Accessed: 11/11/2026).
- Security Affairs — OpenAI Rates GPT-6 Cyber Critical After Major Vulnerability Discoveries (06/11/2026). Available at: https://securityaffairs.com/202546/ai/openai-rates-gpt-6-cyber-critical-after-major-vulnerability-discoveries.html (Accessed: 11/11/2026).
- Cloud Security Alliance AI Safety Initiative — 948 Paths to Root: Industrialized AI Linux Exploit Generation (05/11/2026). Available at: https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-industrialized-linux-lpe-exploit-genera/ (Accessed: 11/11/2026).
- Mixed — OpenAI says GPT-6 Cyber found 81 Firefox flaws, and Mozilla has started shipping fixes (08/11/2026). Available at: https://mixed-news.com/en/openai-gpt-6-cyber-firefox-flaws-linux-security/ (Accessed: 11/11/2026).
- ITPro — OpenAI says its new cyber-focused AI model found thousands of Linux kernel vulnerabilities (09/11/2026). Available at: https://www.itpro.com/security/openai-says-its-new-cyber-focused-ai-model-found-thousands-of-linux-kernel-vulnerabilities (Accessed: 11/11/2026).
- Gersic, T. — Sunday deep dive: GPT-6 Cyber and the new remediation bottleneck, Substack (11/2026). Available at: https://tomgersic.substack.com/p/sunday-deep-dive-gpt-6-cyber-and (Accessed: 11/11/2026).
- Vaughan-Nichols, S. J. — Torvalds: AI is fine for competent devs, but spare us the 'drive-by' patches, The Register (23/10/2026). Available at: https://www.theregister.com/columnists/2026/10/23/torvalds-ai-is-fine-for-competent-devs-but-spare-us-the-drive-by-patches/5304357 (Accessed: 11/11/2026).
- OpenAI — A thousand fewer paths to root (11/2026). Available at: https://openai.com/index/a-thousand-fewer-paths-to-root/ (Accessed: 11/11/2026).
- OpenAI — GPT-6 Cyber system card, OpenAI Deployment Safety (11/2026). Available at: https://deploymentsafety.openai.com/gpt-6-cyber (Accessed: 11/11/2026).